Sự bùng nổ của trí tuệ nhân tạo tạo ra một nghịch lý: trong khi AI giúp tối ưu trải nghiệm thanh toán, nó đồng thời cung cấp “vũ khí” hạng nặng cho tội phạm mạng. Đối với các doanh nghiệp Fintech tại Việt Nam, việc bảo vệ ví điện tử không còn là bài toán kỹ thuật thuần túy mà là cuộc chiến sinh tồn để giữ vững niềm tin số của người dùng. giải pháp AI an toàn là chìa khóa để cân bằng giữa đổi mới sáng tạo và an ninh dữ liệu.
Key Takeaways
- Rủi ro kép: AI vừa là công cụ bảo mật, vừa là phương tiện để tin tặc thực hiện tấn công Deepfake và lừa đảo tự động với quy mô lớn.
- Điểm yếu cốt lõi: Dữ liệu hội thoại và hành vi người dùng trên các nền tảng AI (ChatGPT, Gemini) có thể bị khai thác nếu không được thiết lập quyền riêng tư đúng cách.
- Chiến lược phòng thủ: Chuyển dịch từ ứng phó thụ động sang quy trình ứng phó sự cố tự động (Automated Incident Response).
- Vai trò doanh nghiệp: Creative Vietnam khẳng định việc xây dựng kiến trúc dữ liệu sạch và minh bạch là nền tảng để triển khai AI bền vững.
- 1 Key Takeaways
- 1. AI có thực sự riêng tư? Bản chất của “Người gác cổng” dữ liệu
- 1.1 Các phương thức khai thác dữ liệu ví điện tử bằng AI
- 2. Lộ trình xây dựng niềm tin số cho Fintech Việt
- 2.1 Bảng so sánh rủi ro: Tấn công truyền thống vs. Tấn công bằng AI
- 2.2 Quy trình ứng phó sự cố tấn công mạng tự động
- 3. Đánh đổi Kỹ thuật & Chi phí: Bài toán thực tế cho doanh nghiệp
- 4. Kế hoạch hành động: 3 bước bảo vệ ví điện tử
- 4.1 FAQ: Câu hỏi thường gặp
AI có thực sự riêng tư? Bản chất của “Người gác cổng” dữ liệu
AI không hoàn toàn riêng tư do cơ chế thu thập dữ liệu để huấn luyện mô hình. Đối với ví điện tử, rủi ro lớn nhất là rò rỉ thông tin KYC và hành vi giao dịch qua các cuộc tấn công lừa đảo tự động, yêu cầu doanh nghiệp phải triển khai lớp bảo vệ đa tầng.
Sự riêng tư trong kỷ nguyên AI thường bị hiểu lầm là việc mã hóa dữ liệu đơn thuần. Tuy nhiên, các báo cáo từ [Tạp chí Ngân hàng](https://tapchinganhang.gov.vn/kiem-soat-rui-ro-ve-tinh-rieng-tu-doi-voi-vi-dien-tu-tai-viet-nam-thach-thuc-va-khuyen-nghi.htm){target=”_blank”} chỉ ra rằng thách thức thực sự nằm ở khả năng “suy luận ngược” của AI. Từ những mẩu dữ liệu rời rạc, AI có thể tái cấu trúc chân dung tài chính của một cá nhân, dẫn đến các cuộc tấn công nhắm mục tiêu chính xác (Spear Phishing).
Các phương thức khai thác dữ liệu ví điện tử bằng AI
Tội phạm mạng hiện nay không còn tấn công theo cách thủ công. Chúng sử dụng Generative AI để:
- Deepfake Identity Theft: Giả mạo khuôn mặt và giọng nói để vượt qua các lớp xác thực sinh trắc học (eKYC) của ví điện tử.
- Automated Social Engineering: Sử dụng LLMs (Large Language Models) để tạo ra các kịch bản lừa đảo cá nhân hóa, không có lỗi chính tả, khiến người dùng dễ dàng cung cấp mã OTP hoặc mật khẩu. bảo mật dữ liệu tài chính trở nên mong manh hơn khi AI có khả năng học hỏi từ chính các phản ứng của nạn nhân.
- Prompt Injection: Tấn công vào các chatbot hỗ trợ khách hàng của ví điện tử để trích xuất thông tin nhạy cảm từ cơ sở dữ liệu nội bộ.
Lộ trình xây dựng niềm tin số cho Fintech Việt
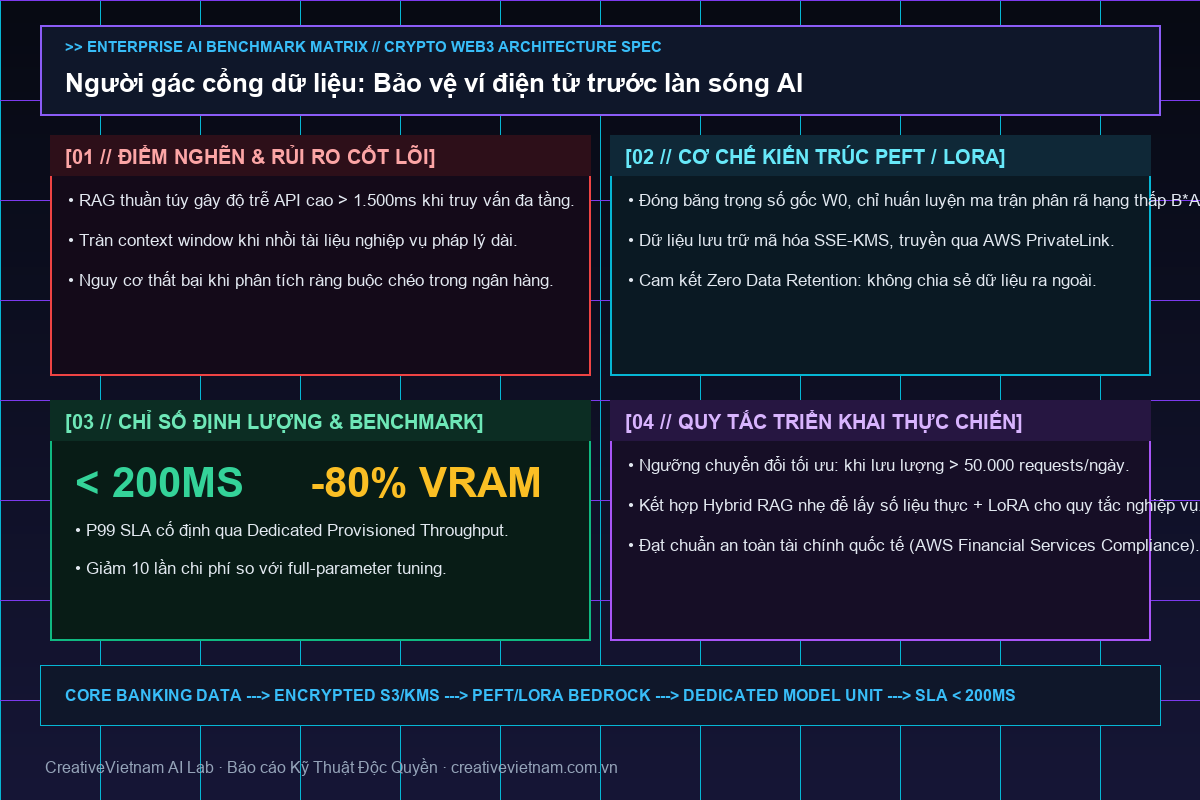
Để không trở thành nạn nhân của làn sóng AI, các doanh nghiệp Fintech (Anh hùng trong hành trình này) cần một lộ trình thực thi quyết liệt. Việc duy trì hệ thống cũ lỗi thời không chỉ gây tốn kém chi phí vận hành mà còn tạo ra những lỗ hổng chết người.
Bảng so sánh rủi ro: Tấn công truyền thống vs. Tấn công bằng AI
Quy trình ứng phó sự cố tấn công mạng tự động
Doanh nghiệp cần thiết lập một chu trình khép kín để bảo vệ người dùng:
- Giai đoạn 1 – Giám sát (Monitoring): Sử dụng Machine Learning để phát hiện các hành vi giao dịch bất thường (Anomaly Detection) theo thời gian thực.
- Giai đoạn 2 – Cách ly (Isolation): Tự động khóa tài khoản hoặc tạm dừng giao dịch khi phát hiện dấu hiệu Deepfake hoặc truy cập từ vị trí địa lý lạ.
- Giai đoạn 3 – Phân tích & Học hỏi: Sau mỗi cuộc tấn công, hệ thống phải tự cập nhật tập dữ liệu huấn luyện để ngăn chặn các biến thể tương tự trong tương lai.
Creative Vietnam đóng vai trò là Người dẫn đường, giúp doanh nghiệp thiết kế kiến trúc bảo mật đa lớp, nơi AI không chỉ là công cụ vận hành mà còn là lá chắn phòng thủ chủ động.
Đánh đổi Kỹ thuật & Chi phí: Bài toán thực tế cho doanh nghiệp
Triển khai AI bảo mật không phải là một “viên đạn bạc”. Doanh nghiệp phải đối mặt với các sự đánh đổi (Trade-offs) sau:
- Hiệu năng vs. Bảo mật: Việc kiểm tra kỹ lưỡng các giao dịch bằng AI có thể gây ra độ trễ (Latency). Nếu hệ thống quá khắt khe, tỉ lệ từ chối sai (False Positives) sẽ tăng cao, gây khó chịu cho khách hàng.
- On-premise vs. Cloud API: Sử dụng API của các ông lớn (như OpenAI, Google) giúp triển khai nhanh nhưng tiềm ẩn rủi ro rò rỉ dữ liệu qua bên thứ ba. Ngược lại, tự xây dựng mô hình Local LLM yêu cầu chi phí đầu tư hạ tầng GPU cực lớn.
- Tự động hóa vs. Kiểm soát của con người: AI có thể phản ứng nhanh, nhưng trong những tình huống phức tạp về pháp lý hoặc giao dịch giá trị lớn, sự can thiệp của con người vẫn là bắt buộc để đảm bảo tính minh bạch.
Kế hoạch hành động: 3 bước bảo vệ ví điện tử
Nếu không hành động ngay hôm nay, doanh nghiệp sẽ phải đối mặt với thảm họa rò rỉ dữ liệu quy mô lớn, dẫn đến sự quay lưng của người dùng và các án phạt nặng nề từ cơ quan quản lý.
- Kiểm toán dữ liệu (Data Auditing): Rà soát toàn bộ quy trình lưu trữ dữ liệu người dùng. Đảm bảo dữ liệu nhạy cảm được ẩn danh hóa (Anonymization) trước khi đưa vào các mô hình AI.
- Triển khai eKYC thế hệ mới: Tích hợp các giải pháp chống giả mạo sinh trắc học (Liveness Detection) để ngăn chặn tấn công Deepfake.
- Đào tạo nhận thức AI: Giáo dục người dùng về việc không chia sẻ thông tin nhạy cảm với các chatbot công cộng và cách nhận biết các kịch bản lừa đảo do AI tạo ra.
Hãy chủ động nâng cấp hệ thống bảo mật trước khi những cuộc tấn công AI tinh vi quét qua hệ thống của bạn.
FAQ: Câu hỏi thường gặp
1. Sử dụng ChatGPT để phân tích dữ liệu khách hàng ví điện tử có an toàn không?
Tuyệt đối không an toàn nếu bạn sử dụng phiên bản miễn phí hoặc không bật chế độ bảo mật doanh nghiệp. Dữ liệu nạp vào ChatGPT có thể được sử dụng để huấn luyện mô hình cho các phiên bản sau, dẫn đến nguy cơ lộ bí mật kinh doanh và thông tin khách hàng. Nên sử dụng các giải pháp Private AI hoặc Azure OpenAI với cam kết bảo mật dữ liệu nghiêm ngặt.
2. Làm thế nào để phân biệt một cuộc gọi video lừa đảo bằng Deepfake?
Dù AI rất tinh vi, các cuộc gọi Deepfake thường có các dấu hiệu như: chuyển động mắt không tự nhiên, vùng biên khuôn mặt bị mờ khi cử động mạnh, hoặc giọng nói có âm sắc kim khí. Tuy nhiên, cách tốt nhất là yêu cầu xác thực qua một kênh thứ hai (như tin nhắn SMS hoặc ứng dụng nội bộ của ví điện tử) thay vì tin vào hình ảnh video.
3. Creative Vietnam hỗ trợ gì cho doanh nghiệp trong việc bảo mật AI?
Creative Vietnam cung cấp dịch vụ tư vấn kiến trúc AI và triển khai các giải pháp tự động hóa bảo mật tùy chỉnh. Chúng tôi giúp doanh nghiệp xây dựng hệ thống phòng thủ chủ động, tối ưu chi phí vận hành dựa trên các mô hình AI mã nguồn mở an toàn, giúp doanh nghiệp hoàn toàn kiểm soát dữ liệu của mình.
Bài Viết Chuyên Sâu Cùng Chủ Đề Nên Xem: